
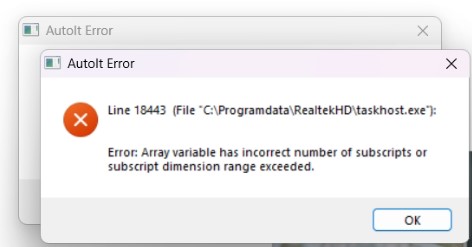
На екрані одне за одним вискакують сірі вікна «AutoIt Error» зі шляхом на кшталт C:\ProgramData\WindowsTask\audiodg.exe або C:\ProgramData\RealtekHD\taskhost.exe. Спроба запустити антивірус нічим не закінчується: вікно сканера з'являється і за секунду зникає. Це не збій звукового драйвера. Це майнер, який сам себе охороняє, а поруч із ним — програма віддаленого доступу, що працює з найвищими правами в системі.
Нижче — розбір реального випадку з нашої практики: що саме знайшлося на ноутбуці, як воно ховалося, як ми його прибрали і як перевірити свій комп'ютер.
Симптоми: що бачить користувач
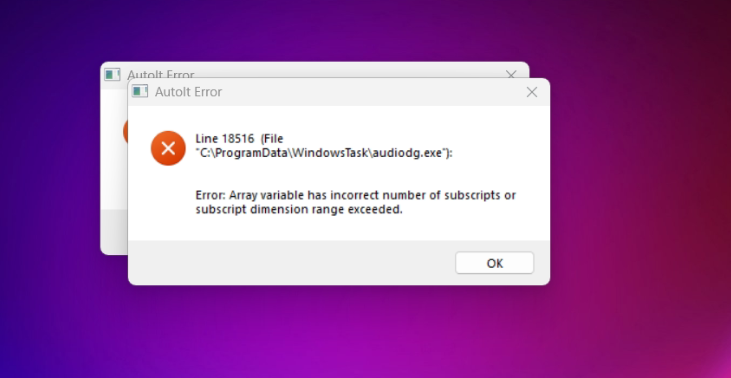
Вікна «AutoIt Error» з номером рядка (у нашому випадку Line 18516 і Line 18443) і текстом «Array variable has incorrect number of subscripts or subscript dimension range exceeded».
Антивірус або сторонній сканер закривається одразу після запуску.
Вентилятор шумить у простої, процесор завантажений без видимої причини — так працює майнер.
У Диспетчері задач — процеси з «системними» іменами audiodg.exe, taskhostw.exe, taskhost.exe, але запущені не з
C:\Windows\System32, а зC:\ProgramData.
Іронія цього випадку: майнер на той момент не працював, бо його запускач падав з помилкою. Саме вікна AutoIt Error і видали зараження — без них усе працювало б тихо.
Що це насправді: три частини однієї схеми
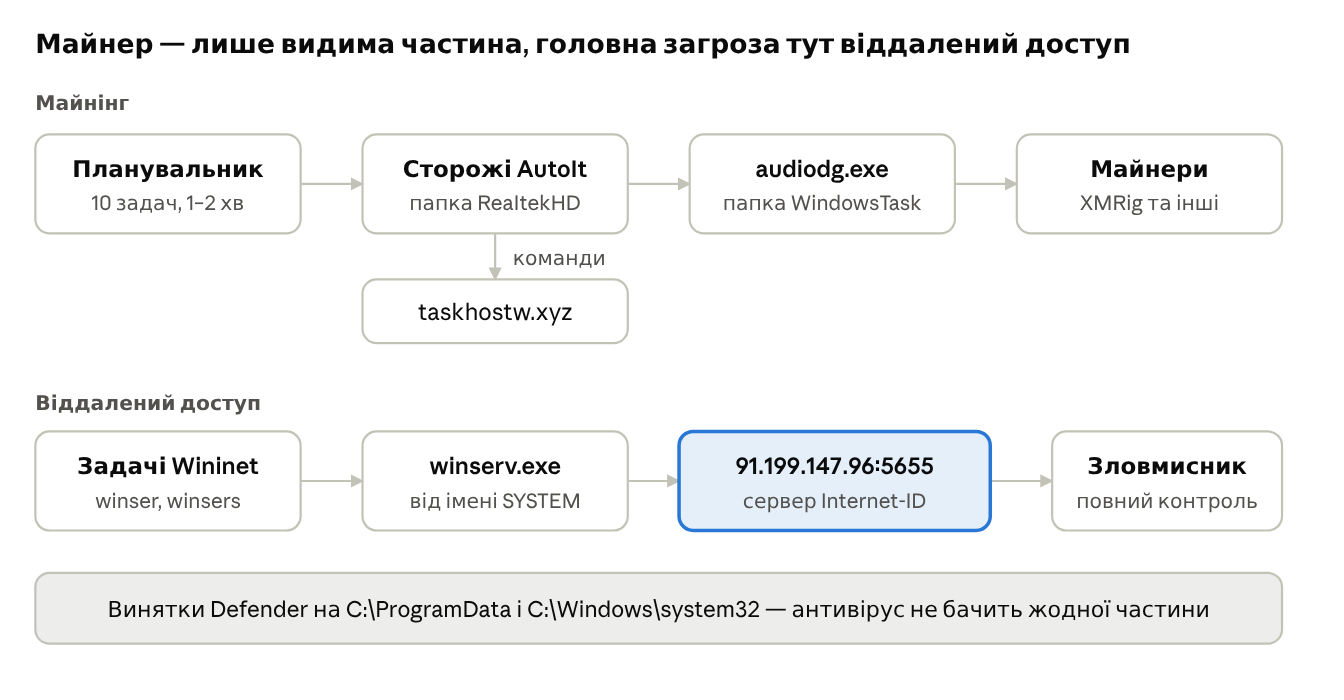
Майнер тут — лише видима частина. Головна загроза — повний віддалений доступ до машини. На ноутбуці працювали три компоненти, які страхують один одного.
1. Сторожі на AutoIt
C:\ProgramData\ReaItekHD\taskhostw.exe і taskhost.exe. Придивіться до назви папки: ReaItekHD, з великою «I» замість «l». У Провіднику її не відрізнити від справжнього Realtek. Сторожів запускали 10 задач Планувальника — кожні 1–2 хвилини і при вході в систему, — плюс запис автозапуску «Realtek HD Audio». У DNS-кеші машини знайшовся їхній сервер: taskhostw.xyz.
2. Майнери
Папка C:\ProgramData\WindowsTask\: audiodg.exe (ще один AutoIt-скрипт, який запускає решту), MicrosoftHost.exe, AppModule.exe і AMD.exe. MicrosoftHost.exe у цій родині — це XMRig, що майнить Monero: так його визначають звіти пісочниці Joe Sandbox. Сторож taskhost.exe запускав audiodg.exe, і саме він падав з помилкою.
3. Віддалений доступ
C:\ProgramData\Windows Tasks Service\winserv.exe -second працював від імені SYSTEM і намагався з'єднатися з 91.199.147.96:5655. Порт 5655 Remote Utilities використовує для зв'язку з сервером Internet-ID. Тобто це перейменований хост легальної програми віддаленого керування, налаштований на чужий сервер. Його перезапускали ще 2 задачі Планувальника.
Поруч у винятках Defender стояв RDP Wrapper — утиліта, яка дозволяє кілька паралельних RDP-сесій. З нею можна працювати на машині непомітно, поки користувач сидить за нею.
Чому антивірус нічого не бачить
Повна перевірка вбудованим антивірусом тут марна: він просто не дивиться туди, де лежить шкідник. А сторонній сканер не може запуститися. Ось як це влаштовано.
| Прийом | Як це виглядало | Навіщо |
|---|---|---|
| Схожі імена | ReaItekHD, audiodg.exe, taskhostw.exe, winserv.exe | Виглядати як Windows і драйвер Realtek |
| Задачі в «системних» папках | \Microsoft\Windows\WindowsBackup\, \Wininet\, папки з випадковими назвами CheckGlobalO, FilesystemB, GlobalDataS | Перезапуск щохвилини; задачу не помітно серед справжніх |
| Винятки Microsoft Defender | C:\ProgramData і C:\Windows\system32 цілком, плюс кожен файл шкідника окремо, одразу в трьох місцях реєстру | Defender не сканує ці місця взагалі |
| Задачі RecoveryHosts | 3 .bat-файли при вході в систему з папок у ProgramData\Microsoft\Network і NetFramework | Судячи з назви — повертають свої записи у файл hosts |
| Заборона доступу до папок антивірусів | Майнер із тієї ж папки WindowsTask, за даними Gridinsoft, змінює права на папки антивірусів командою icacls і не дає встановити захист заново | Антивірус не може запуститися і закривається |
Окремо — C:\Windows\SysWOW64\unsecapp.exe у винятках. Справжній unsecapp.exe лежить у підпапці wbem, а цей — сторонній файл під знайомим іменем.
Як ми діяли: спершу докази, потім чистка
Першим кроком було не видаляти, а зрозуміти, що саме на машині. Видалити лише папку — означає залишити 15 задач, які щохвилини видаватимуть ту саму помилку або завантажать файли заново.
Відключили мережу. Віддалений доступ працював від SYSTEM, тож кожна хвилина онлайн — це хвилина чужого контролю.
Зібрали артефакти скриптом PowerShell, який нічого не змінює. Процеси з батьківськими процесами і підписами, задачі, автозапуск, винятки Defender, мережеві з'єднання, DNS-кеш, журнали подій, копії зразків. Саме так знайшлися winserv.exe і адреса 91.199.147.96.
Зробили пробний прогон чистки. Скрипт показав кожну дію і нічого не змінив. Ми перевірили список, щоб не зачепити OneDrive, оновлення Opera і задачі самого Defender — вони теж запускаються з ProgramData.
Чистили в правильному порядку. Спершу вимкнули задачі, потім завершили процеси — інакше сторожі за хвилину все перезапустять. Далі видалили задачі, автозапуск, винятки Defender і налаштування віддаленого доступу. Файли не видаляли, а перенесли в карантин; усе, що видалялося з реєстру, попередньо експортували.
Перевірили результат. Незалежний сканер (ESET), перезавантаження і повторний збір артефактів тим самим скриптом.
Як перевірити свій комп'ютер
Що може помітити будь-хто
Вікна «AutoIt Error» зі шляхом у
C:\ProgramData.Антивірус або сканер закривається сам.
У Диспетчері задач audiodg.exe, taskhostw.exe чи svchost.exe запущений не з
C:\Windows. Перевірити просто: правий клік → «Відкрити розташування файлу».У
C:\ProgramDataє папка ReaItekHD, RealtekHD, WindowsTask або «Windows Tasks Service». Папка ProgramData прихована — вставте шлях в адресний рядок Провідника.
Для адміністратора: чотири команди
PowerShell від імені адміністратора:
Get-ChildItem C:\ProgramData -Directory -Force | Where-Object Name -match 'ReaItek|RealtekHD|WindowsTask|Windows Tasks Service'
Get-ScheduledTask | Where-Object { $_.Actions.Execute -match 'ProgramData' } | Select-Object TaskPath, TaskName
reg query "HKLM\SOFTWARE\Policies\Microsoft\Windows Defender\Exclusions\Paths"
Get-NetTCPConnection -RemotePort 5655
Перша команда шукає папки цієї родини.
Друга покаже задачі, що запускають щось із ProgramData. Задачі Defender з
ProgramData\Microsoft\Windows Defender\Platform— нормальні.Третя показує винятки Defender, задані через політику. На домашньому чи офісному ПК без домену їх не має бути взагалі.
Четверта шукає з'єднання з серверами Internet-ID Remote Utilities. Якщо ви не користуєтесь Remote Utilities, будь-який результат — тривога.
Це не ваш випадок, якщо
Помилка AutoIt вказує на програму, яку ви встановили самі: на AutoIt написано чимало адмінських утиліт.
audiodg.exe лежить у
C:\Windows\System32і має підпис Microsoft. Це справжній аудіосервіс Windows.
Що робити, якщо знайшли
Чого не робити
Не перевстановлюйте драйвер Realtek — до справжнього Realtek ця папка не має стосунку.
Не видаляйте лише папку: задачі залишаться і повернуть усе назад.
Не додавайте винятків в антивірус, навіть якщо так «радять на форумі».
Не вводьте на цій машині паролі, поки вона не вичищена.
Порядок дій
Відключіть інтернет.
Прибирайте в такому порядку: вимкнути задачі → завершити процеси → видалити задачі й автозапуск → прибрати винятки Defender → перенести файли в карантин → перезавантаження → повторна перевірка.
Змініть паролі з іншого, чистого пристрою: пошта, банк, клієнт-банк, месенджери.
Якщо був віддалений доступ від SYSTEM, як тут, чистка прибирає відоме, але не гарантує, що зловмисник не залишив нічого іншого. Для машини з клієнт-банком, 1С або менеджером паролів надійніше перевстановити Windows.
Як правило, такі набори потрапляють на комп'ютер разом зі зламаними програмами, «активаторами» Windows і Office або ігровими читами.
Якщо бачите ці ознаки на своєму комп'ютері чи в офісі — напишіть нам. Зберемо докази, приберемо зараження і чесно скажемо, чи можна після цього довіряти машині. Для бізнесу — технічна підтримка 24/7.
Індикатори компрометації (IOC)
Для адміністраторів, які шукають цю родину у своїй мережі.
| Тип | Значення |
|---|---|
| Сторожі AutoIt | C:\ProgramData\ReaItekHD\taskhostw.exe, taskhost.exe (у родинних зразках — RealtekHD) |
| Майнери | C:\ProgramData\WindowsTask\ — audiodg.exe, MicrosoftHost.exe, AppModule.exe, AMD.exe |
| Віддалений доступ | C:\ProgramData\Windows Tasks Service\winserv.exe -second, працює від SYSTEM |
| Скрипти | C:\ProgramData\Microsoft\Network\<випадкова назва>\*.bat, C:\ProgramData\Microsoft\NetFramework\<випадкова назва>\*.bat |
| Сторонній файл | C:\Windows\SysWOW64\unsecapp.exe (справжній лежить у \wbem\) |
| Супутні папки | C:\ProgramData\Setup, C:\ProgramData\install, C:\ProgramData\Microsoft\Intel, C:\ProgramData\Microsoft\Check |
| Задачі Планувальника | \Microsoft\Windows\WindowsBackup\ — DataRecovery, ManagerSystem, OnlogonCheck, RecoveryData, SupportSystem, SystemManager, WinlogonCheck; \Microsoft\Windows\Wininet\ — winser, winsers; папки з випадковими назвами (CheckGlobalO, FilesystemB, GlobalDataS) із задачами RecoveryHosts |
| Автозапуск | HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run → «Realtek HD Audio» |
| Винятки Defender | C:\ProgramData, C:\Windows\system32, C:\Program Files\RDP Wrapper, а також кожен файл вище — у Policies\Microsoft\Windows Defender\Exclusions, його копії в WOW6432Node і в локальних винятках |
| Мережа | 91.199.147.96:5655 (Internet-ID Remote Utilities), taskhostw.xyz |
| Помилки | AutoIt Error Line 18516 (audiodg.exe), Line 18443 (taskhost.exe) |